
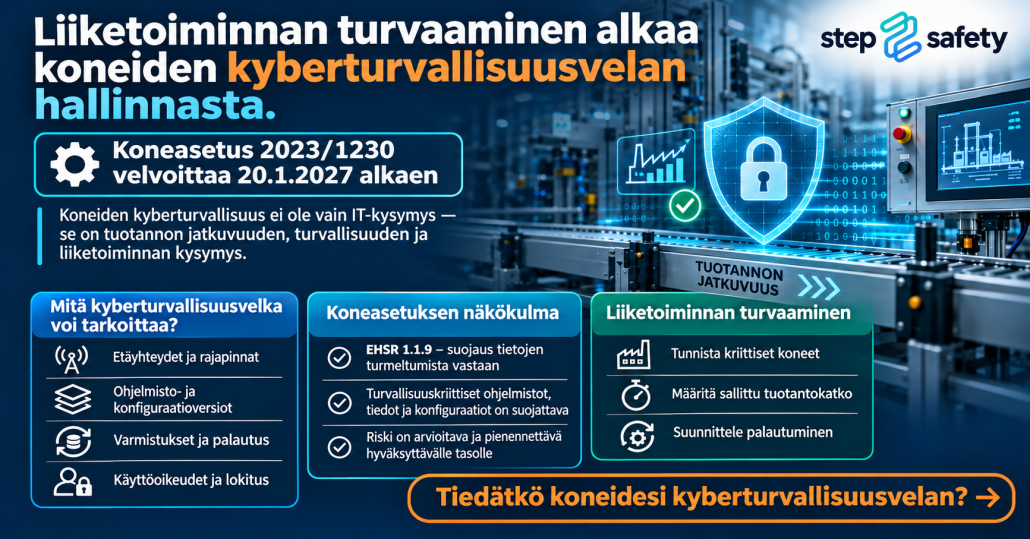
Tiedätkö koneidesi kyberturvallisuusvelan?
Kyberturvallisuus voi pysäyttää kaikki tuotantokoneesi — ei pelkästään konttorin IT-laitteita. Silloin kysymys ei ole siitä, toimiiko sähköposti. Kysymys on siitä, kuinka kauan yrityksen lompakko kestää tuotannon olevan pysähdyksissä.
Yksi viikko? Yksi kuukausi? Kolme kuukautta? Puoli vuotta? Tästä on kysymys kun kysyn ”Tiedätkö koneidesi kyberturvallisuusvelan?”
Sinä tiedät vastauksen paremmin kuin kukaan ulkopuolinen. Ja juuri siihen vastaukseen koneiden kyberturvallisuuden taso pitäisi suhteuttaa.
Jos et tiedä, kuinka pitkän tuotantokatkon yritys kestää, et myöskään tiedä, kuinka paljon kyberturvallisuusvelkaa voit hyväksyä. Tai mihin se perustuu.
Kyberhäiriö voi muuttua tuotantohäiriöksi sekunneissa
Teollisuudessa kyberturvallisuus ei enää rajoitu palvelimiin, työasemiin ja sähköpostiin. Tuotantokoneet, PLC:t, turvaohjaimet, taajuusmuuttajat, HMI:t, etähuoltoyhteydet, huoltotietokoneet, verkot ja ohjelmistopäivitykset muodostavat digitaalisen ketjun, joka voi vaikuttaa suoraan tuotannon toimintaan.
Jos hyökkäys, haittaohjelma, väärä konfiguraatio tai luvaton muutos osuu tähän ketjuun, seurauksena voi olla yksittäisen koneen pysähtyminen — tai koko linjan, tehtaan tai usean tuotantolaitoksen yhtäaikainen häiriö.
Siksi koneiden kyberturvallisuus ei ole vain tietoturvakysymys. Se on tuotannon jatkuvuuden, toimituskyvyn, kassavirran, työturvallisuuden ja lopulta liiketoiminnan jatkuvuuden kysymys.
Kuinka kauan lompakkosi kestää?
Tämä on mielestäni yksi hyödyllisimmistä kysymyksistä, kun koneiden kyberturvallisuutta lähdetään kehittämään käytännössä.

Taulukko ei ole viranomaisvaatimus eikä yleispätevä mitoitusmalli. Se havainnollistaa periaatteen: mitä lyhyemmän tuotantokatkon yritys kestää, sitä pienempi kyberturvallisuusvelka voidaan hyväksyä ja sitä vahvemmat suojaus- ja palautumiskyvyt tarvitaan.
Mitä tarkoitan koneiden kyberturvallisuusvelalla?
Kyberturvallisuusvelka on kertynyttä teknistä ja organisatorista vajetta, joka ei välttämättä näy normaalissa tuotannossa. Velka muuttuu näkyväksi vasta silloin, kun jotain tapahtuu.
Velkaa syntyy esimerkiksi, kun:
- koneessa on tarpeettomia tai avoimeksi jätettyjä etäyhteyksiä,
- oletustunnukset tai yhteiset ylläpitotunnukset jäävät käyttöön,
- huoltoportteja, USB-liitäntöjä tai ohjelmointirajapintoja ei hallita,
- turvallisuuteen liittyvien parametrien muutoksista ei jää jälkeä,
- varmuuskopioita on olemassa, mutta palautusta ei ole koskaan testattu,
- PLC:n, turvaohjaimen tai HMI:n ohjelmistoversioita ei tunneta,
- konevalmistajan ja asiakkaan vastuut etäyhteyksistä, päivityksistä ja lokituksesta ovat epäselvät,
- vanha kone on liitetty verkkoon ilman, että sen alkuperäistä arkkitehtuuria tai uhkamallia on arvioitu uudelleen.
Kyberturvallisuusvelka ei ole se määrä haavoittuvuuksia, jonka tiedät. Se on myös se määrä haavoittuvuuksia, riippuvuuksia ja palautumisriskejä, joita et vielä tunne.
Koneasetus tuo tähän uuden ulottuvuuden 20.1.2027
Koneasetuksen (EU) 2023/1230 liitteen III EHSR 1.1.9 tuo koneen tekniseen turvallisuuteen vaatimuksen suojautua tietojen turmeltumista vastaan. Jos turvallisuuteen vaikuttavaa signaalia, dataa, ohjelmistoa tai konfiguraatiota voidaan tahattomasti tai tahallisesti muuttaa siten, että seurauksena voi olla vaaratilanne, valmistajan on arvioitava tämä riski ja pienennettävä se hyväksyttävälle tasolle.
Soveltamisohjeen mukaan arvioinnissa on tarkasteltava koneen altistumista, haavoittuvuuksia ja uhkia sekä tunnistettava data- ja viestintäpolut, joiden turmeltuminen voi johtaa vaaratilanteeseen. Ohje nostaa esiin muun muassa etäyhteydet, pilviyhteydet ja suojaamattomat rajapinnat.
Tärkeä rajaus: soveltamisohje käsittelee turvallisuuteen liittyviä vaikutuksia eikä yleistä liiketoiminnan jatkuvuutta. Tuotannon pysähtyminen ei siis sellaisenaan tee EHSR 1.1.9:stä sovellettavaa. Mutta jos sama digitaalinen tapahtuma voi samalla vaarantaa koneen turvallisen toiminnan, koneasetuksen vaatimus tulee mukaan kuvaan.
Valmistajan suunnitteluratkaisu voi siirtää kyberturvallisuusvelkaa asiakkaalle
Tässä konevalmistajalla on suuri käytännön vastuu. Asiakas voi rakentaa tehtaan ympärille palomuureja, valvontaa ja prosesseja, mutta jos koneen sisällä turvallisuuteen vaikuttava ohjelmisto, rajapinta tai konfiguraatio on huonosti suojattu, riski jää elämään koneen mukana vuosiksi.
Hyvä kone ei ainoastaan toimi turvallisesti uutena. Sen pitäisi tukea turvallista käyttöä, ylläpitoa, päivityksiä ja palautumista koko elinkaaren ajan.
Konevalmistajan kannattaa kysy ainakin:
- Mitkä koneen ohjelmistot, parametrit ja datavirrat ovat turvallisuuden kannalta kriittisiä?
- Miten ne on suojattu tahattomalta ja tahalliselta muuttamiselta?
- Mitkä yhteydet ja rajapinnat ovat todella tarpeellisia?
- Toimitetaanko kone turvallisessa oletustilassa, esimerkiksi tarpeeton etäyhteys pois käytöstä?
- Pystytäänkö luvalliset ja luvattomat muutokset jäljittämään?
- Pystytäänkö turvallisen toiminnan kannalta tarvittava ohjelmistoversio tunnistamaan myös vuosien päästä?
- Onko asiakkaalle annettu realistinen palautusmenettely, jos ohjausjärjestelmä, ohjelmisto tai konfiguraatio menetetään?
- Onko koneen verkottaminen, modernisointi tai etähuollon lisääminen käsitelty muutoksena, joka voi muuttaa alkuperäistä uhkaympäristöä?
Kyberturvallisuusvelka kannattaa muuttaa euroiksi ja tunneiksi
Kun keskustelu jää tekniseksi, kyberturvallisuudesta tulee helposti lista laitteita, standardeja ja hankkeita. Kun keskustelu muutetaan tuotantotunneiksi ja euroiksi, priorisointi muuttuu.
Esimerkiksi jokaiselle kriittiselle koneelle tai linjalle voidaan määrittää:
- sallittu enimmäiskatko ennen kuin vaikutus muuttuu liiketoiminnallisesti vakavaksi,
- palautumistavoite: kuinka nopeasti kone pitää saada turvallisesti takaisin tuotantoon,
- palautuspiste: kuinka paljon ohjelmisto-, resepti- tai konfiguraatiotietoa voidaan menettää,
- kriittiset riippuvuudet: verkko, lisenssit, palvelimet, pilvipalvelut, etätoimittaja, varaosat ja osaaminen,
- turvallinen käsikäyttö tai vaihtoehtoinen tuotantotapa, jos digitaalinen järjestelmä ei ole käytettävissä,
- mitkä kyberriskit on poistettava heti ja mitkä voidaan hyväksyä määräajaksi.
Tämän jälkeen kyberturvallisuustoimenpiteet voidaan suhteuttaa siihen, mitä yritys oikeasti yrittää suojata. Kaikkien koneiden ei tarvitse saada samaa suojaustasoa. Mutta kriittisimpien koneiden suojaustaso ei voi perustua siihen, että “näin on aina tehty” tai ”Hyvä se on sinulle”.
10 kysymystä, joilla kyberturvallisuusvelka alkaa paljastua

Jos useaan kysymykseen vastaus on “emme tiedä”, kyse ei ole enää yksittäisestä teknisestä puutteesta. Kyse on kertyneestä kyberturvallisuusvelasta.
Tuotannon turvaaminen alkaa ennen hyökkäystä
Kyberresilienssi ei synny siitä, että reagointisuunnitelma kirjoitetaan hyökkäyksen jälkeen. Se syntyy siitä, että koneiden arkkitehtuuri, käyttöoikeudet, varmistukset, päivitykset, lokit, dokumentaatio ja palautusmenettelyt suunnitellaan etukäteen.
Konevalmistajan näkökulmasta tämä tarkoittaa sitä, että turvallisuuteen liittyvän digitaalisen eheyden suojaus rakennetaan koneeseen. Koneen omistajan näkökulmasta se tarkoittaa sitä, että tuotannon kriittisyys, palautumiskyky ja elinkaaren muutokset tunnetaan ja niitä harjoitellaan.
Molemmat tarvitsevat toisiaan. Valmistaja ei voi yksin turvata asiakkaan tehdasverkkoa. Asiakas ei puolestaan voi täysin korjata koneen sisäistä arkkitehtuuria, jos sitä ei ole alun perin suunniteltu hallittavaksi ja suojattavaksi.
Tiedätkö koneidesi kyberturvallisuusvelan?
Ehkä tärkein kysymys ei olekaan: “Onko meillä palomuuri?” tai ”käytämmekö Tosiboxia?”
Paremmat kysymykset ovat:
- Kuinka kauan tuotantomme voi olla pysähdyksissä?
- Mitkä koneet pysäyttävät liiketoimintamme ensimmäisenä?
- Kuinka nopeasti pystymme palauttamaan ne turvalliseen tuotantoon?
- Ja kuinka paljon tiedostamatonta kyberturvallisuusvelkaa näissä koneissa on juuri nyt?
Sinä tiedät, kestääkö lompakkosi viikon, kuukauden, kolme kuukautta vai puoli vuotta. Kyberturvallisuuden suojaus-, palautumis- ja elinkaaritoimenpiteet pitäisi mitoittaa tämän tiedon perusteella — ennen kuin joku muu testaa tuotantosi kestävyyden puolestasi.
Kyberturvallisuusvelka on teknistä velkaa, jolla on aika jonkinlainen hintalappu. Pystymme tuomaan tämän kokonaisuuden selkeästi esille, joka tukee yrityksen pitkäjänteistä turvallisuusjohtamista.
Lähdepohja
Tässä artikkelissa olevat asiat perustuvat soveltamisohjeeseen:
- Guide to application of the Machinery Regulation (EU) 2023/1230, Annex III, 1.1.9 and 1.2.1(a) & (f) – protection against corruption, Final version – 18 October 2026.
- Lataa tästä.
Ohjeen keskeinen rajaus on, että se käsittelee turvallisuuteen liittyviä tietojen turmeltumisen vaikutuksia eikä yleisiä kyberturvallisuus- tai liiketoiminnan jatkuvuusvaatimuksia. Artikkelin “kyberturvallisuusvelka”, tuotantokatkon kesto ja palautumiskyky ovat tämän sääntelypohjan päälle rakennettua tuotannon jatkuvuuden riskiajattelua, eivät suoria koneasetuksen vaatimuksia.
Huomioi myös, että Kyberkestävyyssäädös (Cyber Resilience Act, CRA) 2024/2847 saattaa koskea myös konettasi. Nämä sääntelyt ja vaatimukset kulkevat käsi kädessä ja menevät tietyiltä osin limittäin.
Taustalukemista
- ETN 28.10.2026: Mikko Hyppönen: Ohjelmoinnin aika on ohi. https://etn.fi/index.php/13-news/19459-mikko-hyppoenen-ohjelmoinnin-aika-on-ohi
- Yle 1.10.2026: Epäillyt tunkeutumiset kansanedustajien koteihin. https://yle.fi/a/74-20249277
- Säädösviite: Euroopan parlamentin ja neuvoston asetus (EU) 2023/1230, liite III, kohdat 1.1.9 ja 1.2.1; asetus (EU) 2024/2847 (CRA).
Lopuksi
Uusi koneasetus tekee selväksi, että tekninen turvallisuus ei ole enää asia, jonka voi sivuuttaa tai hoitaa ”jotenkin”. Kyberturvallisuus tulee koneiden turvallisuuteen koneasetuksen kautta jo 20.1.2027. Tämä kaikki tuo entistä enemmän haastetta Asiantuntijatyöhön ja osaamiseen. Koneen valmistajalle ja myös koneita tilaavalle, työnantajalle.
Tekoälyn kerrotaan olevan ratkaisu moneen, mutta osaako tekoäly kuinka hyvin soveltaa säädöksiä ja löytää ideat juuri sinun tarvitsemaan turvallisuusratkaisuun? Jäljelle jää ihminen, ymmärtääkö hän tekoälyn antaman vastauksen ja osaa tarkastaa virheettömyyden ja lopullisen sovellusratkaisun? Lopullinen päätös on sinun, sillä kyse on myös yrityksen riskien hallinnasta, niin toimittaja kuin tilaajan.
Step2Safety auttaa sinua tekemään vaatimukset täyttävää teknistä turvallisuutta, tehokkaasti ja minimoimaan riskit.
#Koneturvamies #step2safety #koneturvallisuus #kyberturvallisuus #CyberResilienceAct #CRA #koneasetus #CEMerkintä #konevalmistaja #teollisuus #automaatio #robotiikka
Lisätietoja
Lue myös muut artikkelimme
- Miten vastaisit oikeudessa, jos joutuisit selittämään, miksi kävi näin?
Työturvallisuus vs. koneturvallisuus – kaksi maailmaa, yksi tavoite - Kevät tuo taas irtosormet – onko koneturvallisuus työnantajan vai konevalmistajan vastuulla?
- Prosessi, joka estäisi työkuolemat ja jokakeväiset irtosormet
- Tietoa ja tekniikkaa on. Miksi työtapaturmia silti sattuu liikaa?
Tutustu Step2Safety-SaaS-palveluun
Varaa 30 min maksuton konsultaatio koneturvallisuudesta
#työturvallisuus #koneturvallisuus #step2safety #cemerkintä #systemaattisuus #saaspalvelu
 (c) BluePlan Oy